
Les lunettes Meta violent le RGPD à chaque usage, et restent en vente libre
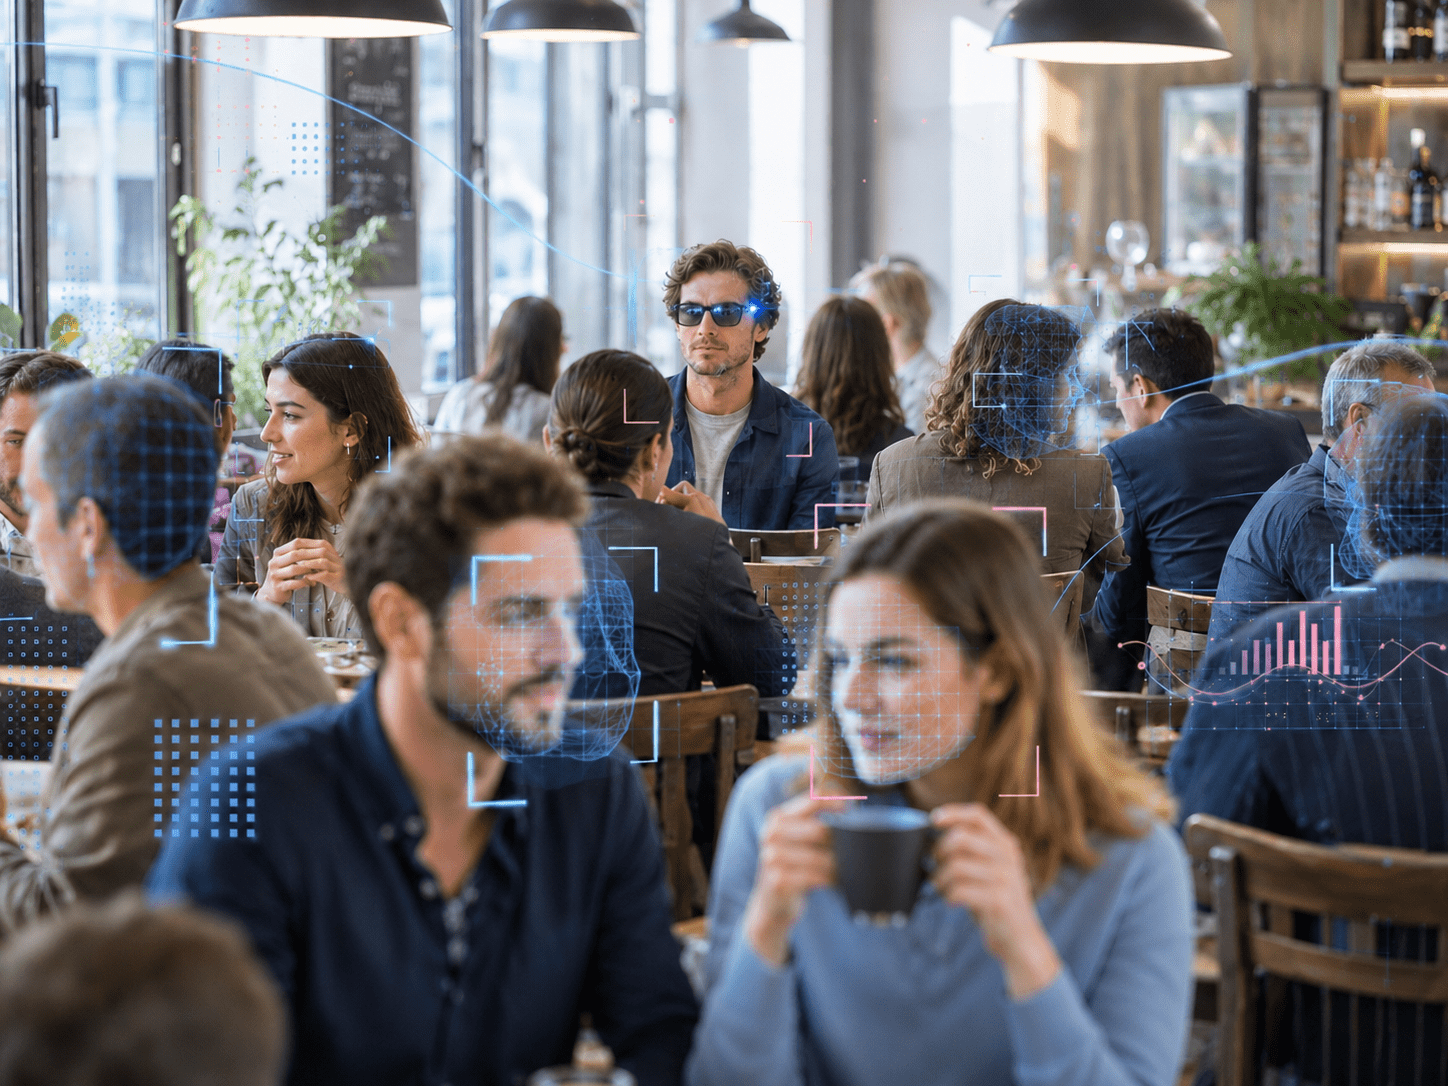
Depuis quelques mois, une paire de lunettes circule dans les cafés, les transports, les open spaces. Discrètes, presque banales. Un voyant lumineux signale l’enregistrement, à condition de le remarquer, de savoir ce qu’il signifie, et d’être assez proche pour le voir.
Les Ray-Ban Meta filment, elles écoutent, elles transmettent. Et les personnes captées n’ont, dans l’immense majorité des cas, rien demandé, rien signé, ni même rien su.
En février 2026, des travailleurs kényans employés par le sous-traitant Sama ont commencé à parler à des journalistes suédois. Voici ce qu’ils annotaient quotidiennement pour entraîner l’IA de Meta : des images de personnes se déshabillant, utilisant des toilettes, ayant des rapports sexuels, manipulant des coordonnées bancaires. Des scènes captées par des utilisateurs des lunettes, parfois sans qu’ils réalisent eux-mêmes que l’enregistrement était actif. Des scènes vues par des inconnus à Nairobi, sans que les personnes filmées n’en aient jamais été informées.
Meta a mis fin à son contrat avec Sama, et les 1 108 travailleurs ont reçu six jours de préavis. Mais le problème, lui, n’a pas disparu.
L’espace public n’est pas une zone de non-droit
Il existe une idée reçue tenace, commode pour les fabricants de dispositifs connectés comme pour leurs utilisateurs : dès lors qu’on se trouve dans un lieu public, on renonce implicitement à toute protection. On accepte d’être vu, donc d’être filmé. La rue serait une sorte de domaine commun où les droits individuels se dissolvent dans la foule.
C’est juridiquement inexact.
Le droit à l’image, en droit civil français, protège toute personne contre l’utilisation de sa ressemblance sans son consentement, quel que soit le lieu où elle se trouve. Ce que la jurisprudence tolère, c’est la captation de foules ou de scènes de rue dans lesquelles l’individu est accessoire : un passant flou en arrière-plan d’une photo de place publique n’est pas au cœur du sujet. Mais dès qu’une personne devient identifiable (reconnaissable, isolable) le droit à l’image s’applique, place de la République comme dans un couloir privé.
Le RGPD ajoute une couche supplémentaire, et plus contraignante. Dès qu’un dispositif permet d’identifier une personne physique (par son visage, sa voix, sa démarche) les données produites sont des données personnelles au sens de l’article 4 du règlement. Si ce dispositif intègre une capacité de reconnaissance faciale, on bascule dans la catégorie des données biométriques : une catégorie spéciale, dont le traitement est par principe interdit sauf exceptions strictement encadrées.
Les lunettes Meta, couplées aux capacités d’analyse visuelle de Meta AI, ne sont pas une caméra de surveillance classique. Elles sont portées par une personne qui se déplace, interagit, entre dans des espaces privés. La captation est continue, mobile, et invisible pour ceux qui en font l’objet.
Espace public ne signifie donc pas espace sans droit. Il signifie espace où les droits sont plus difficiles à exercer. Ce n’est pas la même chose.
La base légale introuvable
Pour traiter des données personnelles, toute entreprise (et tout utilisateur qui collecte des données sur des tiers) doit s’appuyer sur l’une des six bases légales prévues par l’article 6 du RGPD. C’est une condition de validité du traitement, pas seulement une formalité administrative.
Dans le cas des lunettes Meta, la question se pose à deux niveaux distincts qu’il faut se garder de confondre.
Le traitement par Meta lui-même (transmission, stockage, analyse, entraînement de l’IA) relève de sa propre base légale, qu’il invoque sous la forme de l’intérêt légitime. On a vu avec Muse Image, et avant cela avec l’entraînement sur les données Instagram, ce que cette qualification produit en pratique : un opt-out enfoui dans les paramètres, que la quasi-totalité des utilisateurs ne trouvera jamais. NOYB conteste cette base légale depuis 2024. La DPC irlandaise, l’EDPB, la CNIL examinent. Le dossier n’est pas clos.
Mais il existe un second niveau, moins discuté. L’utilisateur qui porte les lunettes et filme son environnement traite lui-même des données personnelles sur les personnes qu’il capte. On pourrait tenter de le réfugier derrière l’exception d’usage strictement personnel prévue par l’article 2§2c) du RGPD. La Cour de justice de l’UE a fermé cette porte dès 2014 : dans l’arrêt Ryneš, elle a établi que cette exception cesse de s’appliquer dès que la captation déborde vers l’espace public. Des lunettes portées dans un café, un transport ou une rue n’entrent pas dans ce périmètre.
Pour ce traitement-là, la base légale disponible se réduit à presque rien.
L’intérêt légitime ? Difficile à tenir face à des personnes filmées à leur insu dans un café ou un couloir de métro, car la mise en balance avec leurs droits fondamentaux tourne systématiquement en leur défaveur. L’obligation légale ? Inapplicable. L’exécution d’un contrat ? Inexistante.
Reste le consentement. Seul fondement sérieux, et précisément celui qui est matériellement impossible à recueillir.
Le consentement comme fiction juridique
Le consentement au sens du RGPD n’est pas une case à cocher quelque part dans des conditions générales. C’est un acte libre, éclairé, spécifique et univoque. La personne doit savoir ce à quoi elle consent, avant que le traitement commence, sans que son refus lui coûte quoi que ce soit.
Appliquer cette définition à la captation ambiante dans l’espace public produit une conclusion simple : le consentement est structurellement impossible.
On ne peut pas informer un inconnu dans le métro qu’on va le filmer pendant les trente prochaines secondes. On ne peut pas attendre sa réponse. On ne peut pas lui garantir un droit de retrait effectif sur des images déjà transmises à des serveurs distants. Et on ne peut pas recommencer cette opération pour chaque personne qui entre dans le champ de vision des lunettes, au nombre de plusieurs dizaines par heure dans un espace urbain dense.
Ce n’est pas un problème propre aux lunettes Meta. C’est le problème de toute captation ambiante.
Une dashcam filme en continu les piétons, cyclistes et conducteurs qui croisent le véhicule. Une sonnette connectée de type Ring enregistre les passages devant une porte d’entrée, y compris les voisins, les livreurs, les enfants qui jouent dans la rue. Un drone de loisir survole un parc et capte des dizaines de visages identifiables. Dans chacun de ces cas, le fabricant a prévu une LED, un autocollant, une mention dans les CGU. Dans chacun de ces cas, le consentement des tiers filmés est une fiction.
Ce que les lunettes Meta ajoutent à cette catégorie, c’est la discrétion et la mobilité. Une dashcam est visible sur un tableau de bord. Une sonnette est fixe et localisée.
Les lunettes se portent en toutes circonstances, entrent partout. Meta a rendu leur voyant lumineux techniquement incontournable : les lunettes s’arrêtent si le capteur est masqué. Mais un voyant trop petit, méconnu du grand public, invisible de loin ou en plein soleil ne constitue pas une information au sens du RGPD.
Le droit exige le consentement. La technologie le rend impossible. Et personne, ni le législateur européen ni les autorités de contrôle, n’a encore résolu cette contradiction.
Un produit illégal par conception
Ce vide n’est pas celui du droit, c’est celui de son application.
Le RGPD s’applique dès que des personnes identifiables sont captées. Sans ambiguïté, sans exception pour l’espace public, sans dérogation pour les usages grand public. Les lunettes Meta captent en continu des personnes identifiables. La violation est caractérisable à chaque usage normal du produit.
L’AI Act est plus nuancé : il encadre les systèmes d’identification biométrique à distance dans les espaces publics, mais dans deux limites cumulatives. D’abord, un périmètre pensé pour les usages professionnels et institutionnels, pas grand public. Ensuite, une cible précise : l’identification en temps réel. Un dispositif qui enregistre passivement pour analyser les images de manière différée échappe à ce cadre, ce qui est justement le mode de fonctionnement normal des lunettes Meta. L’usage grand public reste donc une zone grise. Sur ce point, le droit n’a pas encore tranché.
Mais sur le RGPD, il a tranché. Et pourtant ces lunettes sont en vente libre en Union européenne, en ce moment même.
Aucune autorité de contrôle n’a prononcé d’interdiction. Ni la DPC irlandaise, compétente pour Meta en Europe, ni la CNIL, ni l’EDPB. Les enquêtes sont ouvertes, les courriers envoyés, les questions posées. Au Parlement européen, une coalition transpartisane de députés issus de 17 États membres a déposé une question prioritaire écrite à la Commission (P-000903/2026) pour lui demander quelles mesures elle comptait prendre au regard du RGPD. En France, un député a interpellé le gouvernement à l’Assemblée nationale sur la nécessité d’encadrer voire d’interdire ces lunettes dans les lieux publics. La CNIL a lancé un appel à la vigilance et ouvert des travaux de conformité qu’elle souhaite porter au niveau du Comité européen de la protection des données. Et pourtant le produit reste sur les étagères.
Ce n’est pas parce que la violation n’est pas caractérisable. C’est parce que personne n’a encore eu la volonté, ou les moyens, de tirer la conclusion qui s’impose : un produit dont l’usage normal est structurellement incompatible avec les droits des tiers ne devrait pas pouvoir être mis sur le marché.
Ce que le droit ne dit pas encore
À quoi sert le droit si le produit qui le viole reste en vente ?
Ce n’est pas une question rhétorique. C’est le constat auquel on arrive inévitablement quand on suit la logique jusqu’au bout. Le RGPD existe. La violation est caractérisable. Les autorités sont compétentes. Et les lunettes sont sur les étagères.
La réponse est inconfortable : le droit protège ceux qui savent qu’ils ont besoin d’être protégés.
Le tiers filmé dans un café ne peut pas porter plainte contre un responsable de traitement qu’il ne connaît pas, pour une captation dont il ignore tout. Il ne peut pas exercer ses droits. Il ne peut pas demander l’effacement de données dont il ne sait pas qu’elles existent.
Ce n’est pas une lacune technique du RGPD. C’est une limite structurelle de tout dispositif de protection fondé sur la relation entre un responsable identifiable et une personne qui sait qu’elle est concernée. Le modèle tient quand vous créez un compte, signez un contrat, utilisez une application. Il ne tient plus quand le traitement touche des tiers qui n’ont aucune relation avec le responsable. Ils ne savent pas qu’ils ont été captés, et sans cette information minimale, ne peuvent exercer aucun des droits que le RGPD leur reconnaît pourtant.
Une réponse cohérente supposerait au minimum d’inverser la présomption : non plus « tout ce qui n’est pas interdit est permis », mais « tout dispositif dont l’usage normal rend le consentement des tiers impossible est interdit par conception. » Ce n’est pas ce que dit l’AI Act. Ce n’est pas ce que dit le Data Act. Et ce n’est pas ce que les autorités de contrôle ont, pour l’instant, exigé.
Il ne reste au tiers filmé qu’une chose : ne pas savoir.
Et pendant ce temps, les lunettes continuent de filmer.
Votre entreprise utilise des outils de captation, des dispositifs connectés, ou traite des données de personnes qui ne sont pas vos clients directs ? Le cadre juridique décrit dans cet article s’applique aussi à vos usages internes. Le Diagnostic Flash IA et la Structuration RGPD de Guard’IA vous permettent d’identifier vos expositions et de les traiter concrètement.
L’analyse, le cadrage juridique et les choix éditoriaux de cet article relèvent d’un travail humain. La rédaction a bénéficié d’une assistance par IA, intégralement relue, corrigée et validée par l’auteure.
Rédigé par Anne-Sophie | Fondatrice de Celestial Guardian & Juriste en droit du numérique
Certifiée CIPP/E (IAPP) et forte de 15 ans d’expérience au cœur d’écosystèmes fortement réglementés, j’aide les entreprises du numérique et les dirigeants tech à sécuriser leurs usages : ingénierie contractuelle, conformité RGPD & AI Act et gouvernance opérationnelle. Une approche de terrain pour transformer la contrainte juridique en levier stratégique.